Посібник
Windows VM
Omarchy пропонує простий спосіб запускати Windows через Docker VM. Ви можете встановити її через Встановити > Windows у меню Omarchy (Super + Space).
Вашій машині для цього потрібна віртуалізація KVM, яку більшість має, - але іноді вона вимкнена в BIOS, і інсталятор скаже вам, якщо це так. Вам також стане в пригоді місце на диску: скільки ви дасте Windows, плюс приблизно 10GB на сам образ.
Інсталятор запитує, скільки RAM, скільки ядер CPU і скільки диска виділити (64GB або більше - розумна підлога), потім - імʼя користувача та пароль Windows. Залиште ці поля порожніми - і отримаєте docker / admin. Завантаження триває певний час - 10–15 хвилин тут нормально, - і за поступом можна стежити у браузері за адресою http://127.0.0.1:8006. Браузер запитує те саме імʼя користувача й пароль, перш ніж відкрити консоль.
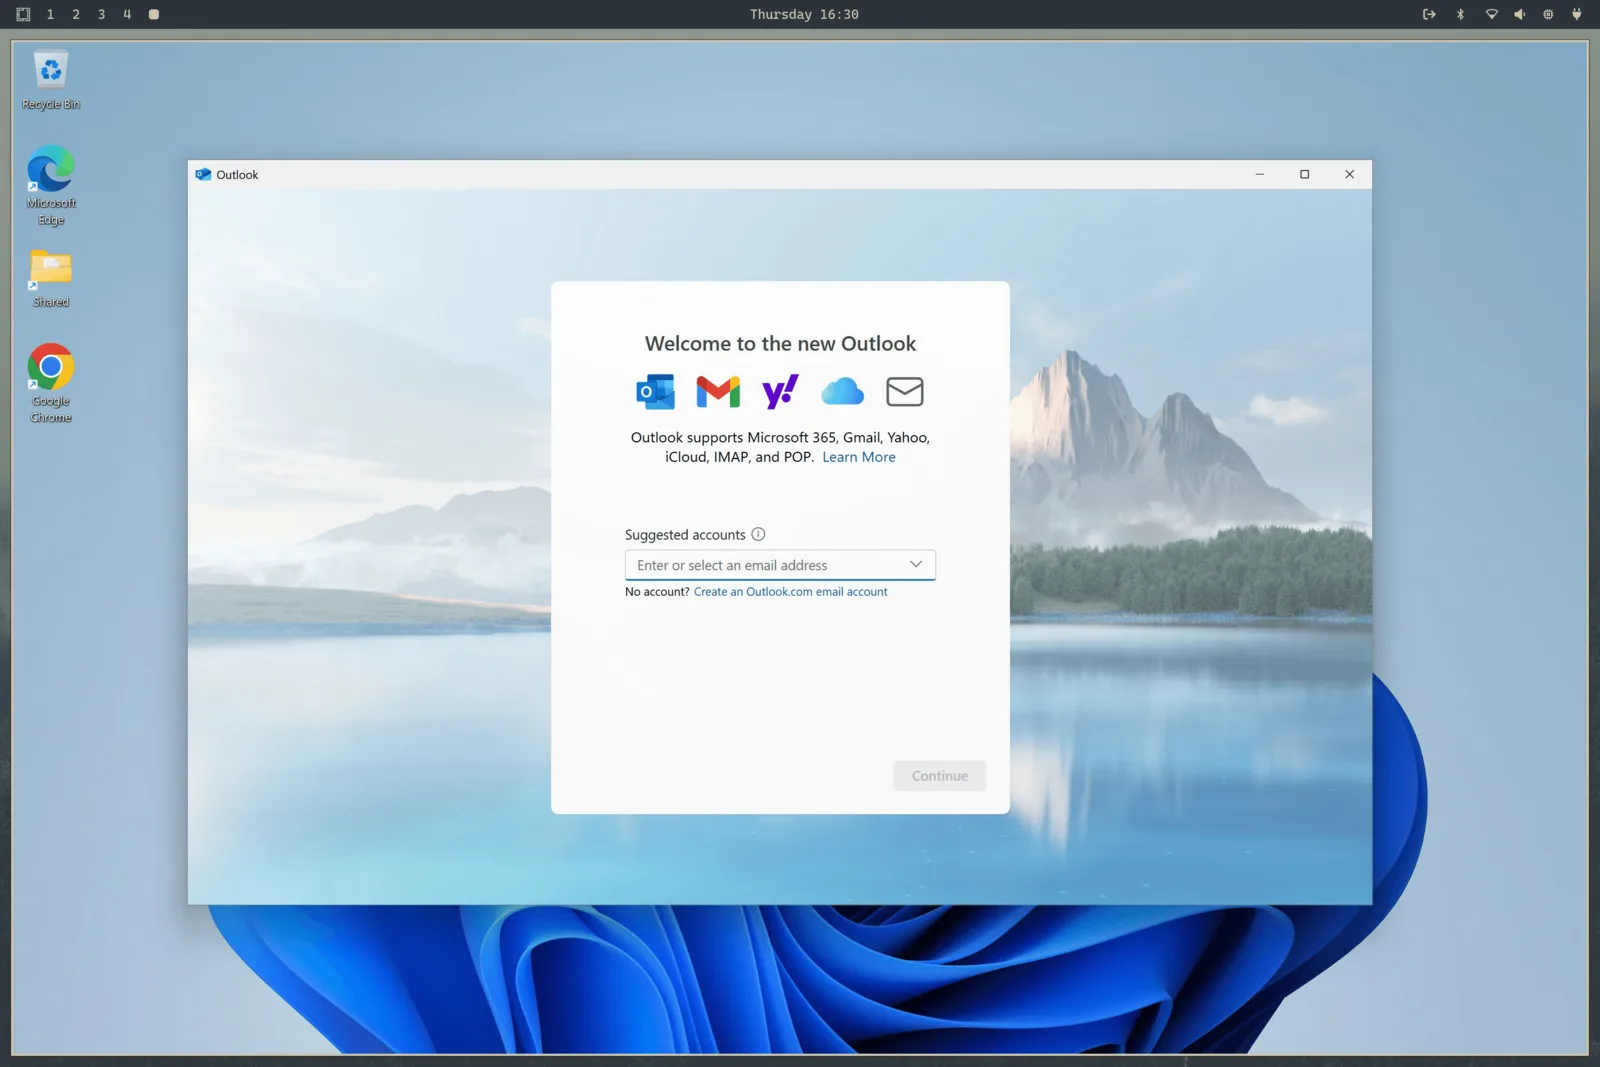
Використання
Щойно її встановлено, запускайте Windows із запускача застосунків. Це запускає VM, якщо вона ще не працює, і підʼєднує вас через RDP, на весь екран. Дайте їй 15–30 секунд на холодному старті.
Сеанс RDP несе звук, ваш мікрофон і спільний буфер обміну, тож копіювання тексту між Linux і Windows просто працює. Роздільна здатність слідує за вашим вікном, а Omarchy пропускає наскрізь ваше масштабування дисплея, тож це не розмита каша на екрані HiDPI.
Коли ви закриваєте вікно RDP, VM вимикається автоматично. Якщо волієте лишити її працювати - скажімо, щось там у вас працює собі, - запускайте її натомість командою omarchy windows vm launch --keep-alive.
Решта елементів керування - на тій самій команді:
omarchy windows vm status    # is it running?
omarchy windows vm stop      # shut it down
omarchy windows vm launch    # start and connect
Спільний доступ до файлів
Каталог ~/Windows у вашому домашньому каталозі автоматично ділиться з VM. Кладіть файли туди, якщо хочете, щоб вони були доступні Windows. VM не має доступу до жодної іншої частини вашої файлової системи, тож ви в безпеці від будь-чого неприємного з боку Windows. Її власний віртуальний диск доступний за адресою ~/.windows.
Ці звичні домашні шляхи лишаються на своїх файлових системах. Вони також можуть бути символічними посиланнями на каталоги, якими ви володієте, що корисно, коли віртуальний диск живе на більшому носії. Інсталятор міряє вільне місце на файловій системі, яка насправді містить ~/.windows, а не обовʼязково на файловій системі, що містить ваш домашній каталог.
Тримайте шляхи диска й спільного доступу окремими, такими, що не перекриваються. Видалення свідомо спустошує каталог диска, але зберігає каталог спільного доступу. Безпосередньо перед видаленням Omarchy виконує обмежену перевірку утримання й відмовляється видаляти будь-що, якщо ця перевірка спливає за часом або не здатна довести, що два дерева окремі.
Перш ніж VM стартує, Omarchy відкриває й закріплює ці два каталоги, а потім монтує точні іноди каталогів на приватні якорі на користувача під /var/lib/omarchy/windows/mounts привʼязкою bind-mount. Docker бачить лише ці захищені root якорі. Це зберігає власні розташування диска й водночас заважає іншому процесу, що працює від вашого імені, підмінити перевірений шлях, перш ніж привілейований контейнер його споживе. Наявні каталоги диска й спільного доступу під час міграції затягуються до режиму 0700, щоб інші локальні облікові записи не могли переглядати їхній вміст.
Порти VM привʼязані лише до localhost, тож ніщо у вашій мережі не зможе дістатися до машини Windows. Вебконсоль також вимагає налаштовані імʼя користувача й пароль Windows, що не дозволяє іншому локальному обліковому запису керувати VM через порт 8006.
Обмеження та ліцензування
Із цим налаштуванням немає пропуску GPU наскрізь, тож воно не підходить для ігор або редагування відео. Це чудовий спосіб запускати Microsoft Office чи будь-що інше, що вам конче треба мати.
Встановлюється версія Windows 11 Pro, неактивована. Щоб користуватися закритими функціями, вам знадобиться власний ліцензійний ключ.
Якщо цей компʼютер постачався з Windows, ключ OEM і далі сидить у прошивці навіть після встановлення Omarchy. Надрукуйте його командою omarchy windows key. Цей ключ привʼязаний до цієї машини - він активує Windows, перевстановлену на цьому обладнанні, але зазвичай не активує VM.
Розподіл ресурсів можна змінити пізніше, повторно виконавши omarchy-windows-vm install, що перепише конфігурацію VM за вашими відповідями. Сам файл compose тепер живе за адресою /var/lib/omarchy/windows/docker-compose.yml і належить root - це свідомо, щоб процес, який працює від вашого імені, не міг переписати його й змусити привілейований запуск змонтувати весь ваш диск у контейнер. Якщо вам треба редагувати його вручну (наприклад, щоб змонтувати пристрій USB), редагуйте його через sudo і дивіться всі варіанти в проєкті Dockur Windows.
Щоб позбутися всього цього, скористайтеся Видалити > Windows у меню Omarchy. Це видаляє диск VM і всі його дані, тож спочатку переконайтеся, що все, що вам дороге, забрано з ~/Windows.